Inteligentny zamek do drzwi – czy naprawdę jest bezpieczny?
Inteligentny zamek do drzwi to obecnie jedno z najczęściej analizowanych urządzeń w kontekście bezpieczeństwa nowoczesnego inteligentnego domu. Decyzja o powierzeniu cyfrowym algorytmom fizycznego dostępu do naszej prywatnej przestrzeni rodzi zrozumiałe obawy, zarówno wśród konsumentów, jak i audytorów cyberbezpieczeństwa. Badania rynkowe bezlitośnie weryfikują priorytety użytkowników – według danych opublikowanych przez [Źródło 1], aż 59,8% konsumentów deklaruje, że to właśnie bezkompromisowe bezpieczeństwo, a nie wygoda użytkowania, stanowi najważniejszy czynnik decyzyjny. Zrozumienie, czy i dlaczego smart locki skutecznie chronią mienie, wymaga dogłębnej analizy ich budowy sprzętowej oraz warstwy kryptograficznej.
Dwuwarstwowa architektura bezpieczeństwa: Cyfra spotyka mechanikę
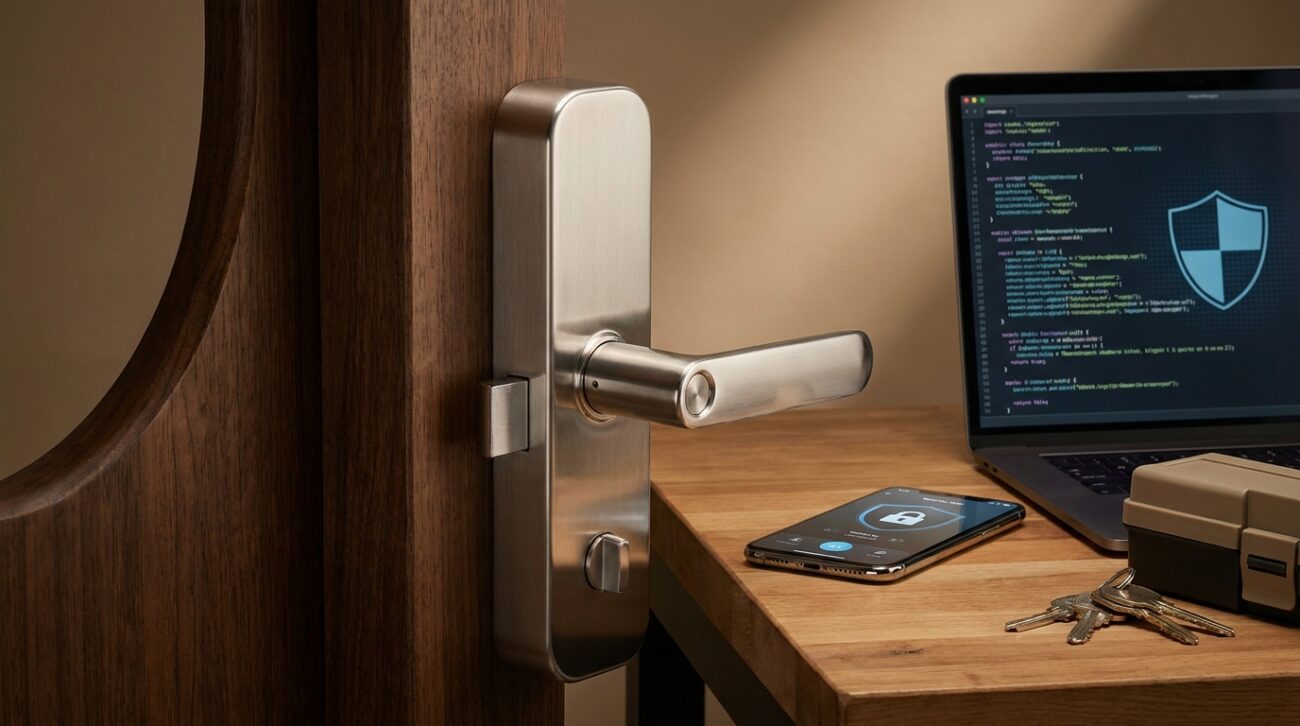
Bezpieczeństwo inteligentnego zamka zależy w równym stopniu od cyfrowych standardów szyfrowania, jak i fizycznej wytrzymałości wkładki bębenkowej. Częstym, krytycznym błędem popełnianym przez producentów najtańszych urządzeń IoT jest całkowite skupienie się na funkcjach smart, z pominięciem odporności mechanicznej. Najbardziej renomowane modele, takie jak polski Tedee Lock PRO tworzony we współpracy z inżynierami bezpieczeństwa fizycznego [Źródło 2], opierają się na zaawansowanej symbiozie obu tych światów.
Z punktu widzenia inżynierii bezpieczeństwa, kluczowe jest to, aby mechanizm sterujący znajdował się wyłącznie po wewnętrznej stronie drzwi. Maskuje to przed potencjalnym włamywaczem obecność systemu elektronicznego. Renomowane rozwiązania posiadają rygorystyczną certyfikację EN 1303, a na polskim rynku chwalą się najwyższymi klasami odporności nadawanymi przez Instytut Mechaniki Precyzyjnej (IMP). Taka konstrukcja gwarantuje całkowitą odporność na popularną wśród włamywaczy metodę zwaną Lock Bumping, przed którą wiele tradycyjnych zamków wciąż pozostaje bezbronnych.
Analiza rynku i finansowe skutki incydentów technologicznych
Luki w zabezpieczeniach urządzeń typu Smart Home niosą ze sobą gigantyczne ryzyko finansowe. Zgodnie z najnowszymi raportami konsorcjum zajmującego się standaryzacją zabezpieczeń IoT [Źródło 3], średni koszt udanego ataku na niezabezpieczone urządzenie dla firm wdrażających te rozwiązania przekracza 330 000 USD. Świadczy to o skali problemu i odpowiedzialności, jaka ciąży na architektach systemów dostępu.
W warstwie komunikacyjnej rynek zdominowała technologia Bluetooth Low Energy (BLE), która odpowiada za 61,68% udziału w segmencie inteligentnych zamków [Źródło 4]. Mimo że technologie takie jak Zigbee, Z-Wave czy najnowszy standard ujednolicający Matter zyskują na znaczeniu, to właśnie połączenie smartfona z zamkiem poprzez BLE stanowi najczęstszy wektor uwierzytelniania. Standard ten, choć energooszczędny, wymaga rygorystycznej implementacji kryptograficznej, aby odeprzeć ataki z zewnątrz.
Czego nie dowiesz się ze zwykłych poradników: Prawdziwe zagrożenia ukryte w krzemie
Większość artykułów pomija milczeniem kwestie zabezpieczeń na poziomie samej płyty głównej (PCB) urządzenia, skupiając się jedynie na sile haseł. Tymczasem fizyczne porty diagnostyczne, takie jak interfejsy UART oraz JTAG, jeśli nie zostaną trwale zablokowane na etapie produkcji, stanowią otwartą bramę dla zaawansowanych hakerów. Podpięcie się pod te złącza pozwala na tzw. firmware extraction, czyli zrzut pamięci i wyciągnięcie kluczy kryptograficznych bezpośrednio z chipu.
Niezwykle cenne i alarmujące są publikacje środowisk akademickich zrzeszonych wokół cyberbezpieczeństwa. Badania zaprezentowane na konferencjach przez niezależnych analityków [Źródło 5] udowodniły, że błędy w oprogramowaniu układowym wielu tańszych modeli zamków wciąż pozwalają na nieautoryzowane przejęcie kontroli. Jednym z najczęstszych wektorów jest tzw. Replay Attack (atak powtórzeniowy). Wykorzystując narzędzia do testów penetracyjnych, chociażby takie jak popularny Flipper Zero z odpowiednimi modułami, napastnik jest w stanie przechwycić prawidłowy sygnał wysłany z aplikacji mobilnej, a następnie odtworzyć go w celu otwarcia drzwi, bez konieczności znajomości samego klucza szyfrującego. Skuteczną obroną przed tym atakiem są dynamiczne, jednorazowe tokeny uwierzytelniające.
Kryptografia wojskowa a aktualizacje bezprzewodowe (OTA)
Przechwycenie nowoczesnego, prawidłowo zaimplementowanego sygnału w locie i jego odszyfrowanie jest przy obecnej mocy obliczeniowej praktycznie niemożliwe. Liderzy rynku stosują uwierzytelnianie oparte na zaawansowanych standardach takich jak protokół TLS 1.3 oraz symetryczny szyfr AES-256. Badania naukowe analizujące poziom bezpieczeństwa algorytmów mobilnych [Źródło 6] potwierdzają, że odpowiednie zaciemnianie kodu (obfuskacja) w aplikacji jest równie ważne co sam proces szyfrowania strumienia danych.
Niezwykle istotnym, specjalistycznym zagadnieniem jest mechanizm aktualizacji OTA (Over-The-Air) cryptographically signed firmware. Jeśli inteligentny zamek pobiera aktualizacje z chmury, każdy pakiet danych musi posiadać niezaprzeczalny podpis cyfrowy producenta. W przypadku braku tego zabezpieczenia, haker podszywający się pod serwer (atak Man-in-the-Middle) mógłby bezprzewodowo wgrać złośliwy kod (malware), przejmując pełną kontrolę nad mechanizmem rygla.
Nietypowe ujęcie problemu: Błąd ludzki jako najsłabsze ogniwo
Nawet najbardziej wyrafinowane zabezpieczenia sprzętowe kapitulują w starciu z brakiem podstawowej świadomości użytkownika. W mojej codziennej audytorskiej praktyce przy testowaniu inteligentnych domów wielokrotnie zauważałem, że najczęstszym błędem decydującym o włamaniu nie był bynajmniej wadliwy kod zamka, lecz zaniedbanie higieny cyfrowej przez domowników.
Zagrożenie czai się w banalnych uchybieniach. Pozostawienie domyślnego hasła do domowego routera Wi-Fi, brak aktywnego uwierzytelniania dwuskładnikowego (2FA) w aplikacji sterującej dostępem, czy skrajne opóźnianie instalacji poprawek bezpieczeństwa, to najkrótsza droga do utraty kontroli nad drzwiami. Administrator systemu inteligentnego zamka musi traktować go z taką samą dbałością, z jaką traktuje aplikację własnego banku.
Zestawienie analityczne: Tradycyjny klucz kontra Smart Lock
Aby w pełni zrozumieć różnicę w profilu ryzyka, warto zestawić konkretne parametry bezpieczeństwa i wektory ataku na oba rozwiązania fizyczne. Poniższa tabela szczegółowo analizuje kluczowe obszary podatności.
Czytaj więcejZwiń
| Aspekt Bezpieczeństwa | Tradycyjny zamek z kluczem | Inteligentny zamek (Smart Lock) |
|---|---|---|
| Zarządzanie utratą klucza | Wymaga natychmiastowej fizycznej wymiany wkładki (ryzyko dorobienia kopii). | Błyskawiczne cofnięcie uprawnień z poziomu chmury bez kosztów fizycznych. |
| Podatność na manipulacje | Wysokie ryzyko otwarcia metodami wytrychowania i Lock Bumping. | Eliminacja zewnętrznego bębenka chroni przed klasycznym manipulowaniem. |
| Główny wektor ataku | Wiercenie, wyłamywanie szyldu, kradzież fizycznego przedmiotu. | Ataki powtórzeniowe (Replay Attacks), słabe hasła użytkownika, luki BLE. |
| Logi zdarzeń (Dziennik) | Brak możliwości sprawdzenia, kto i kiedy korzystał z drzwi. | Pełen wgląd w czasowe raporty aktywności i prób uwierzytelniania. |
Podsumowanie i ostateczny werdykt
Inteligentny zamek to bez wątpienia przełomowe rozwiązanie dla zabezpieczeń mienia, łączące w sobie elastyczność cyfrowego zarządzania dostępem z fizyczną blokadą przestrzeni. Analiza wykazała, że modele od renomowanych producentów, implementujące potężne algorytmy szyfrujące (AES-256, TLS 1.3), pozbawione dostępnych portów JTAG/UART oraz chronione podpisami cyfrowymi w procesie aktualizacji OTA, gwarantują poziom bezpieczeństwa przewyższający tradycyjne mechanizmy. Warunkiem koniecznym do utrzymania tej tarczy pozostaje jednak bezwzględne przestrzeganie cyfrowej higieny przez samego właściciela. Pamiętajmy – żaden algorytm nie uchroni domu, do którego zaprasza hasło 123456 w domowej sieci bezprzewodowej.
Bibliografia i źródła
- [Źródło 1] Postawy konsumentów wobec czynników bezpieczeństwa Smart Locks (diva-portal.org)
- [Źródło 2] Autoryzowane zabezpieczenia mechaniczne i certyfikaty IMP (gerda.pl)
- [Źródło 3] Threat Models for Smart Locks i koszty incydentów IoT (psacertified.org)
- [Źródło 4] Raport branżowy – Udziały rynkowe protokołów BLE i Zigbee (mordorintelligence.com)
- [Źródło 5] „No Key, No Problem: Vulnerabilities in Smart Locks” – Publikacje inżynieryjne (usenix.org)
- [Źródło 6] Research on smart-locks cybersecurity and vulnerabilities – obfuskacja i BLE (researchgate.net)
FAQ – najczęściej zadawane pytania
Co jest najważniejszym czynnikiem przy wyborze inteligentnego zamka według konsumentów?
Zgodnie z badaniami rynkowymi dla blisko 60% użytkowników najważniejszym czynnikiem jest bezkompromisowe bezpieczeństwo, a nie wygoda użytkowania.
W jaki sposób inteligentne zamki zwiększają odporność mechaniczną drzwi?
Najlepsze modele montują mechanizm sterujący wyłącznie po wewnętrznej stronie drzwi, co maskuje system przed włamywaczem i chroni przed metodą Lock Bumping.
Czym jest atak powtórzeniowy (Replay Attack) i jak się przed nim bronić?
Atak ten polega na przechwyceniu sygnału z aplikacji i jego ponownym odtworzeniu; skuteczną obroną są dynamiczne, jednorazowe tokeny uwierzytelniające.
Jakie standardy szyfrowania danych są stosowane w bezpiecznych zamkach smart?
Liderzy rynku wykorzystują zaawansowane standardy, takie jak protokół TLS 1.3 oraz symetryczny szyfr AES-256, określane mianem kryptografii wojskowej.
Dlaczego błąd ludzki jest uznawany za najsłabsze ogniwo systemu?
Nawet najlepszy zamek nie ochroni domu, jeśli użytkownik zaniedbuje higienę cyfrową, stosując słabe hasła do routera Wi-Fi lub rezygnując z uwierzytelniania dwuskładnikowego (2FA).
Jaka jest główna przewaga inteligentnego zamka nad tradycyjnym w przypadku utraty dostępu?
W razie utraty smartfona lub uprawnień, dostęp można błyskawicznie cofnąć w chmurze, podczas gdy tradycyjny klucz wymaga kosztownej i natychmiastowej wymiany fizycznej wkładki.